Un reciente informe de seguridad advierte que archivos de modelos 3D creados en Blender están siendo utilizados como vector de ataque para propagar el malware Stealc. Este troyano especializado en el robo de información se infiltra en sistemas Windows y extrae credenciales, datos de navegadores y otros elementos sensibles, comprometiendo la seguridad de los usuarios y organizaciones que trabajan con software de diseño 3D.
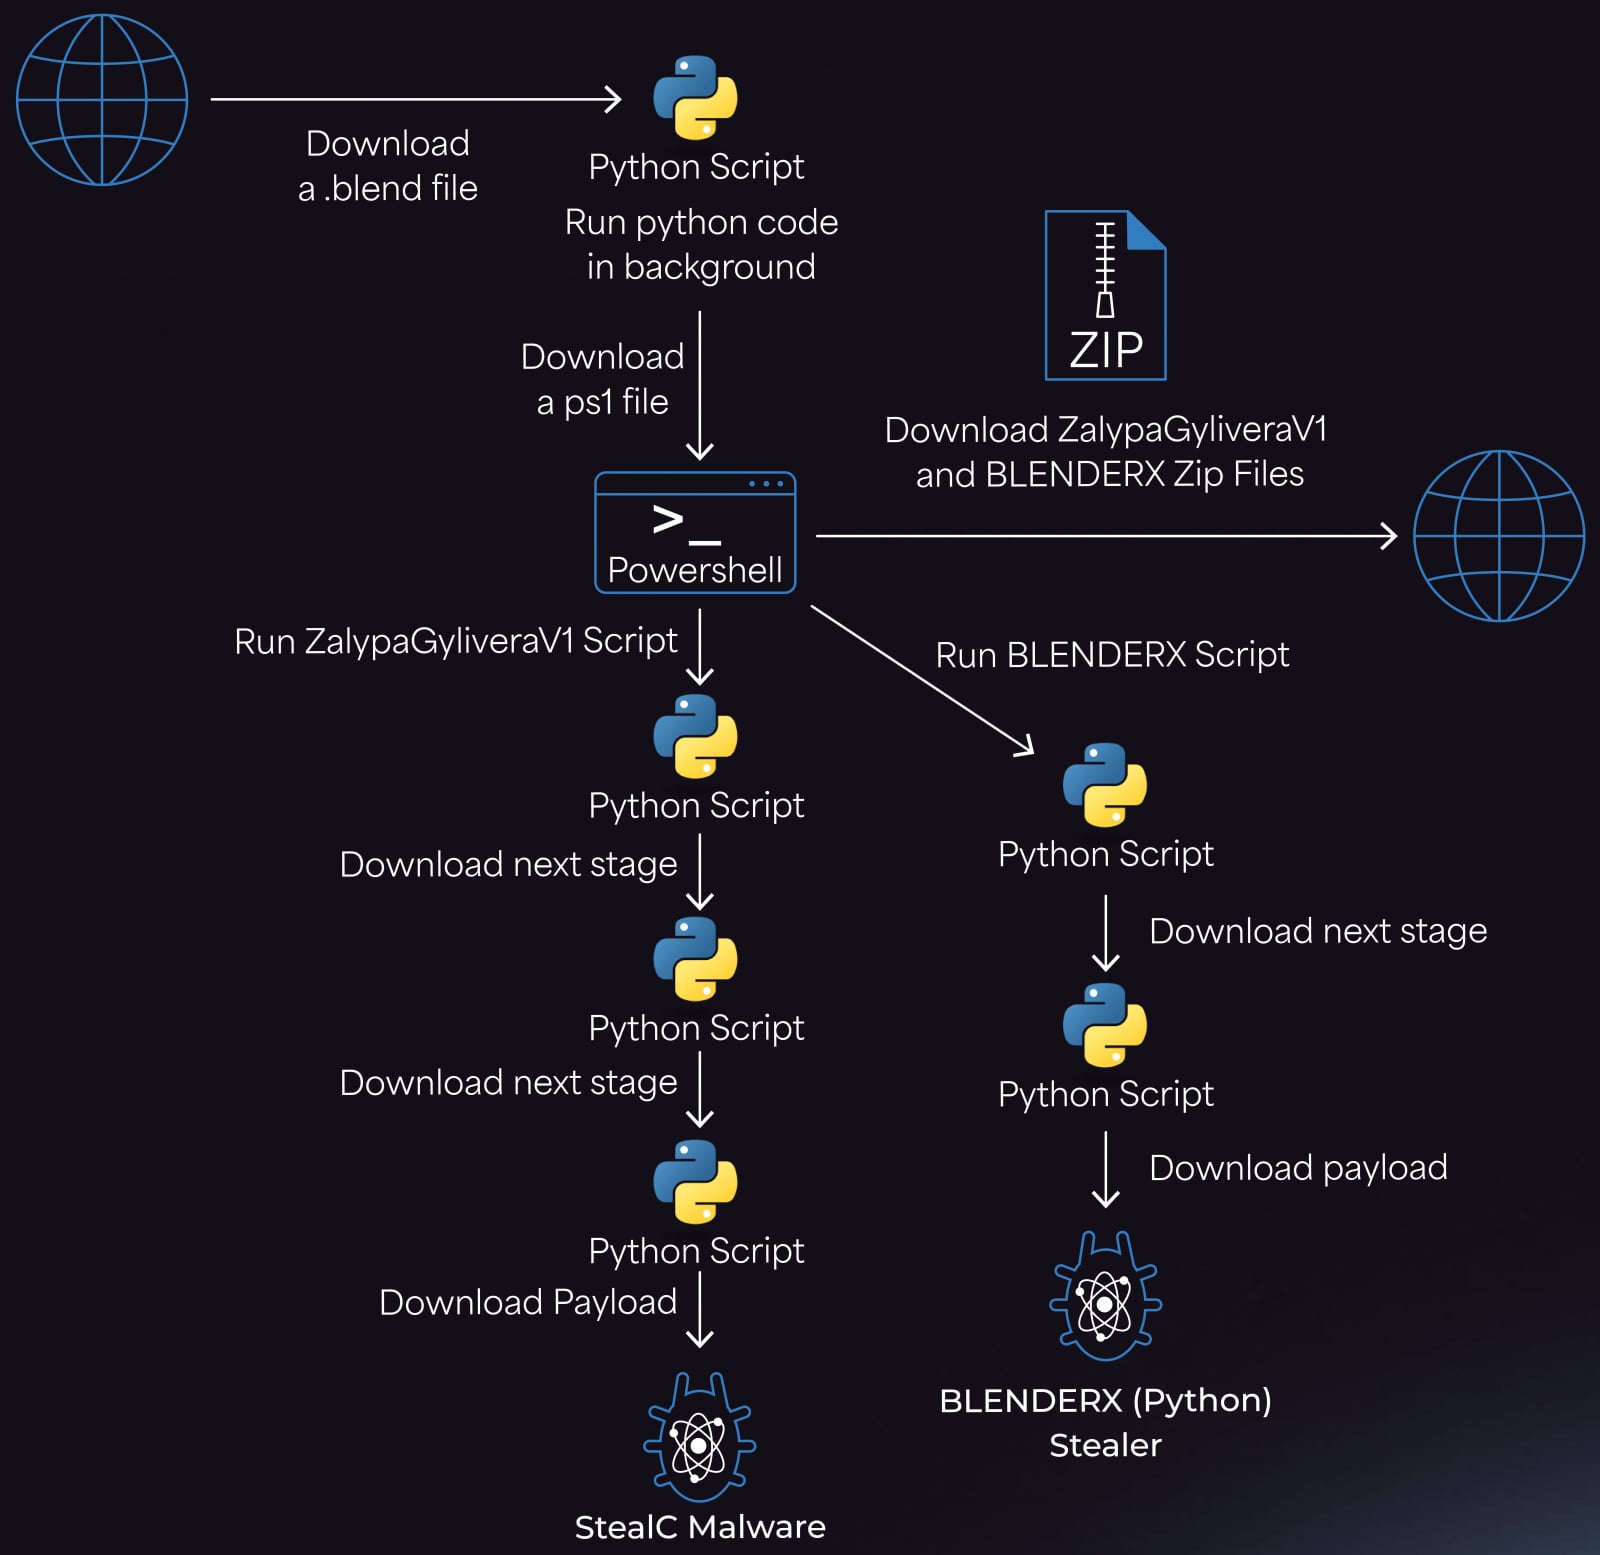
La campaña detectada se basa en la distribución de archivos .blend manipulados, que al abrirse en Blender ejecutan scripts maliciosos. Estos scripts aprovechan la capacidad del programa para ejecutar código Python, lo que permite a los atacantes descargar y ejecutar el malware Stealc sin levantar sospechas. El resultado es la instalación de un ladrón de información capaz de recolectar contraseñas, cookies de sesión y datos almacenados en aplicaciones populares.
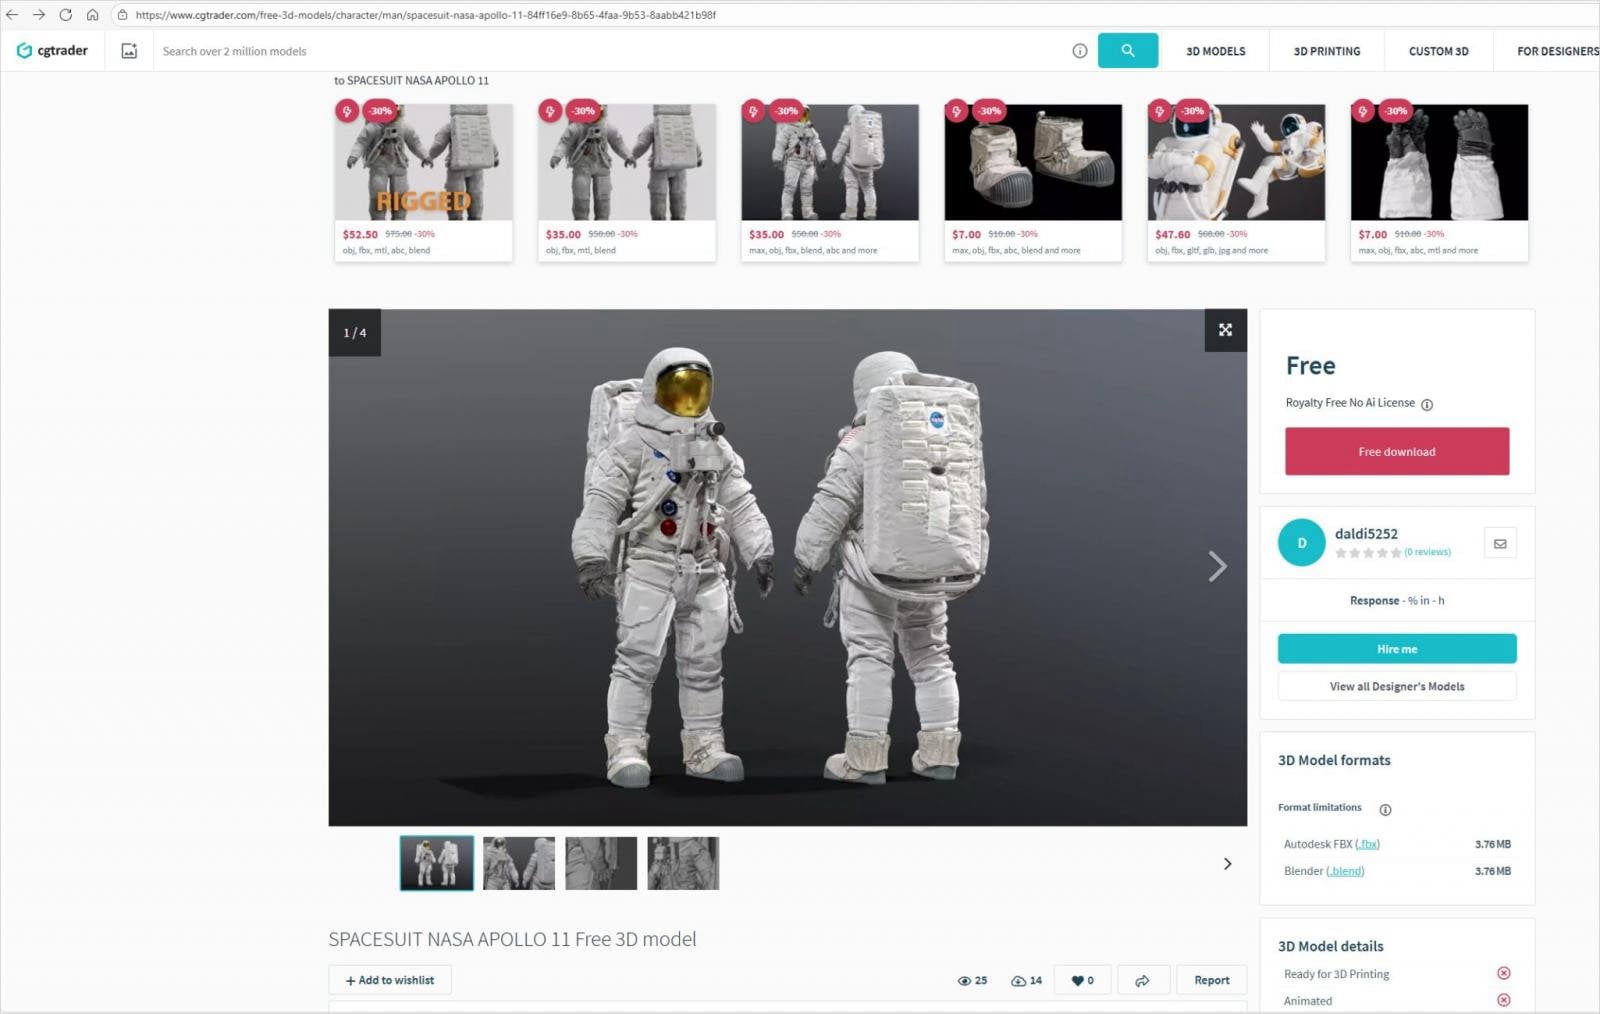
El malware Stealc no es nuevo, pero su uso dentro de proyectos de Blender representa una táctica innovadora y peligrosa, ya que se dirige a un nicho de usuarios —diseñadores, artistas digitales y estudios de animación— que suelen intercambiar archivos de gran tamaño en comunidades y repositorios online. Esto facilita la propagación del ataque bajo la apariencia de recursos legítimos para modelado 3D.
Este incidente subraya cómo los atacantes continúan explotando herramientas legítimas para camuflar malware en entornos creativos y profesionales, ampliando el alcance de sus campañas más allá de los canales tradicionales. La comunidad de Blender y los equipos de ciberseguridad deberán estar atentos a esta amenaza emergente para evitar que proyectos artísticos se conviertan en puertas de entrada a ataques informáticos.

Los ciberdelincuentes reactivan una campaña fraudulenta que suplanta identidades y... Read more..

Jensen Huang, CEO de NVIDIA, ha declarado que la verdadera ventaja competitiva en la carrera por la inteligencia artificial no está en los chips ni en la infraestructura... Read more..
Una campaña masiva de phishing está afectando al sector turístico global: un grupo de hackers rusoparlantes ha registrado más de 4,300 dominios falsos desde... Read more..
El Washington Post, uno de los periódicos más influyentes de Estados Unidos, ha confirmado una grave brecha de seguridad que expuso datos personales y... Read more..
Tel: +52 81 81628285
Correo: clientes@uno-tic.com.mx
© Unotic, s.a. de c.v. 2021

AI Website Generator