
Durante la primera mitad de 2025, el ransomware ha experimentado un crecimiento alarmante: los ataques aumentaron un 47% respecto al mismo periodo del año anterior, pasando de 2,472 a 3,627 incidentes registrados. Este incremento no solo se debe a grupos consolidados, sino también a la aparición de nuevas bandas que han escalado rápidamente en la escena del cibercrimen. Tres nombres destacan por su agresividad y sofisticación: Interlock, Warlock y SafePay.
Interlock surgió a finales de 2024 y rápidamente se posicionó como una de las bandas más activas, con más de 20 ataques dirigidos a sectores como salud, educación y gobierno. Su técnica distintiva, llamada ClickFix, utiliza ventanas emergentes falsas —como errores técnicos o captchas fraudulentos— para inducir a las víctimas a ejecutar scripts maliciosos. Una vez dentro de la red, el grupo se mueve lateralmente, exfiltra datos sensibles y aplica técnicas de doble extorsión: cifrado de sistemas y amenaza de publicación de la información robada.
Uno de sus ataques más notorios fue contra DaVita, proveedor de atención renal en EE. UU., donde se sustrajeron 1.5 terabytes de datos, incluyendo registros médicos, credenciales de usuario y datos financieros.
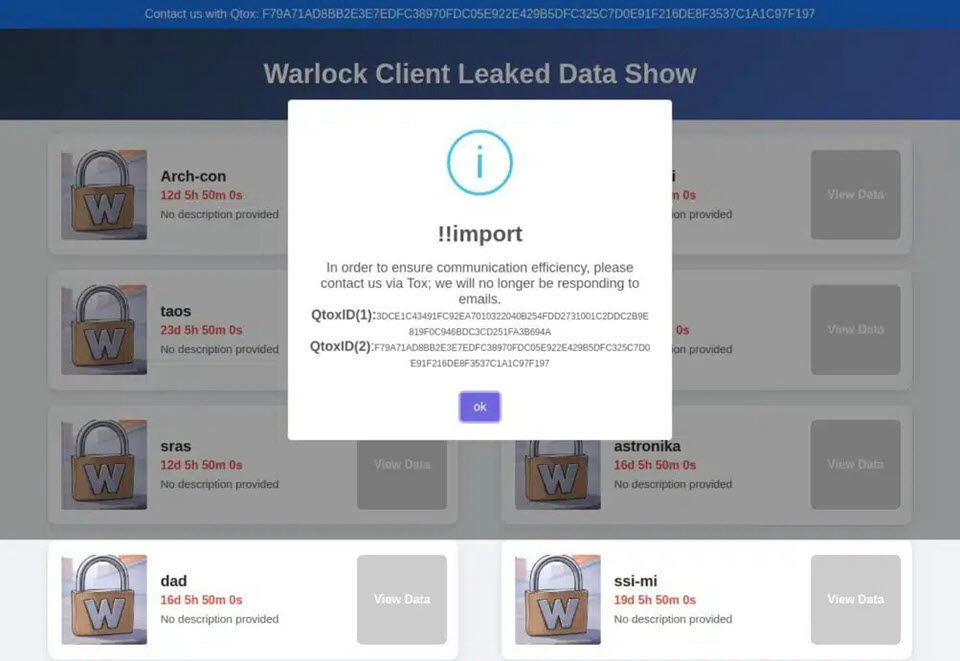
Warlock, también conocido como Gold Salem o Storm-2603, apareció en marzo de 2025 y ya ha afectado a más de 60 empresas. Su estrategia se basa en la explotación de vulnerabilidades Zero-Day en Microsoft SharePoint, específicamente la cadena de explotación ToolShell (CVE-2025-49706, CVE-2025-49704, CVE-2025-53770 y CVE-2025-53771). Esta técnica le permite obtener acceso inicial y luego robar información financiera, datos de empleados y clientes.
Sus principales víctimas se encuentran en EE. UU., Japón y Reino Unido, y los sectores más golpeados son tecnología, servicios financieros y telecomunicaciones.
Aunque comenzó su actividad en 2024, SafePay se consolidó en 2025 con más de 200 ataques solo en el primer trimestre. Comparado por expertos con LockBit 3.0 por su versatilidad y agresividad, este grupo apunta principalmente a EE. UU., con 103 víctimas confirmadas, seguido por Alemania, Australia, Reino Unido y países latinoamericanos como México, Colombia y Argentina.
SafePay accede a las redes mediante credenciales robadas en mercados clandestinos, servicios de acceso remoto expuestos (como VPN) y vulnerabilidades conocidas. Luego utiliza herramientas para moverse lateralmente, robar más credenciales y aplicar extorsión doble con notas de rescate que imponen plazos y condiciones estrictas.
Ante este panorama, las organizaciones deben adoptar un enfoque integral de ciberseguridad. Algunas medidas clave incluyen:
La evolución del ransomware en 2025 demuestra que los atacantes están perfeccionando sus métodos y ampliando sus objetivos. La única defensa efectiva es una estrategia proactiva, transversal y actualizada.
De correos de phishing a ataques de malware, los ciberdelincuentes están aprovechando el poder de la IA para.. Read more..
Investigadores descubren el primer malware que utiliza modelos de lenguaje como GPT-4 para generar ransomware y... Read more..
Una sofisticada operación de phishing apunta a empleados de recursos humanos para robar credenciales y... Read more..
El gigante de la electrónica fue víctima de un ciberataque, pero afirma que la información comprometida... Read more..
Tel: +52 81 81628285
Correo: clientes@uno-tic.com.mx
© Unotic, s.a. de c.v. 2021

Website Building Software