
En un movimiento decisivo contra el cibercrimen, Microsoft logró interrumpir una campaña de ransomware que utilizaba instaladores falsos de Microsoft Teams para infectar dispositivos con malware. La ofensiva, detectada a principios de octubre de 2025, fue atribuida al grupo de amenazas conocido como Vanilla Tempest, también identificado por otros investigadores como VICE SPIDER o Vice Society.
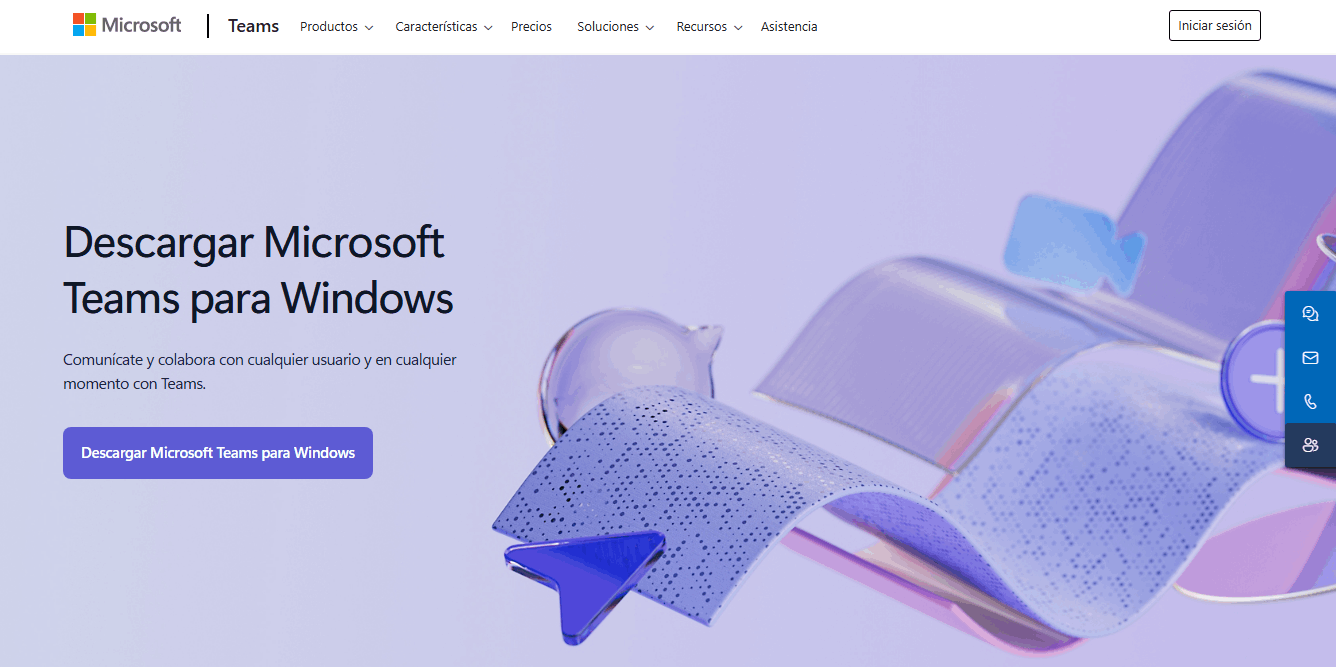
El ataque se basaba en una estrategia de malvertising (publicidad maliciosa) y envenenamiento SEO, donde los delincuentes creaban anuncios y páginas web que imitaban el sitio oficial de descarga de Teams. Entre los dominios utilizados se encontraban nombres como teams-install[.]top, teams-download[.]buzz y teams-install[.]run, todos diseñados para engañar a los usuarios y hacerles descargar un archivo llamado MSTeamsSetup.exe, idéntico al nombre del instalador legítimo.
Una vez ejecutado, este archivo desplegaba un backdoor llamado Oyster (también conocido como Broomstick o CleanUpLoader), que otorgaba acceso remoto a los atacantes. Desde ahí, podían robar archivos, ejecutar comandos y desplegar cargas maliciosas adicionales, incluyendo variantes de ransomware como Rhysida, BlackCat, Quantum Locker y Zeppelin.
Microsoft respondió revocando más de 200 certificados digitales que habían sido utilizados para firmar estos instaladores maliciosos. Algunos de estos certificados provenían de autoridades reconocidas como SSL.com, DigiCert y GlobalSign, lo que demuestra cómo los atacantes aprovecharon servicios legítimos para dar apariencia de autenticidad a sus archivos.
Vanilla Tempest ha estado activo desde al menos 2021 y ha dirigido ataques principalmente contra sectores como educación, salud, manufactura y tecnología. En 2022, el grupo fue responsable del ataque al distrito escolar de Los Ángeles (LAUSD), lo que motivó una alerta conjunta del FBI y CISA advirtiendo sobre su enfoque en instituciones educativas.

La compañía presenta MAI-1 Image, su primer modelo interno de generación artística, marcando un hito en la carrera por... Read more..

El auge de estas bandas revela nuevas tácticas de ataque, vulnerabilidades explotadas y sectores críticos en riesgo. Read more..

Investigadores descubren una vulnerabilidad crítica en Android que permite a los atacantes capturar contenido de pantalla sin que el usuario lo sepa... Read more..

El poder de procesamiento gráfico ya no es exclusivo del gaming o el diseño: ahora es el motor que acelera la inteligencia artificial... Read more..

Tel: +52 81 81628285
Correo: clientes@uno-tic.com.mx
© Unotic, s.a. de c.v. 2021

Free AI Website Software